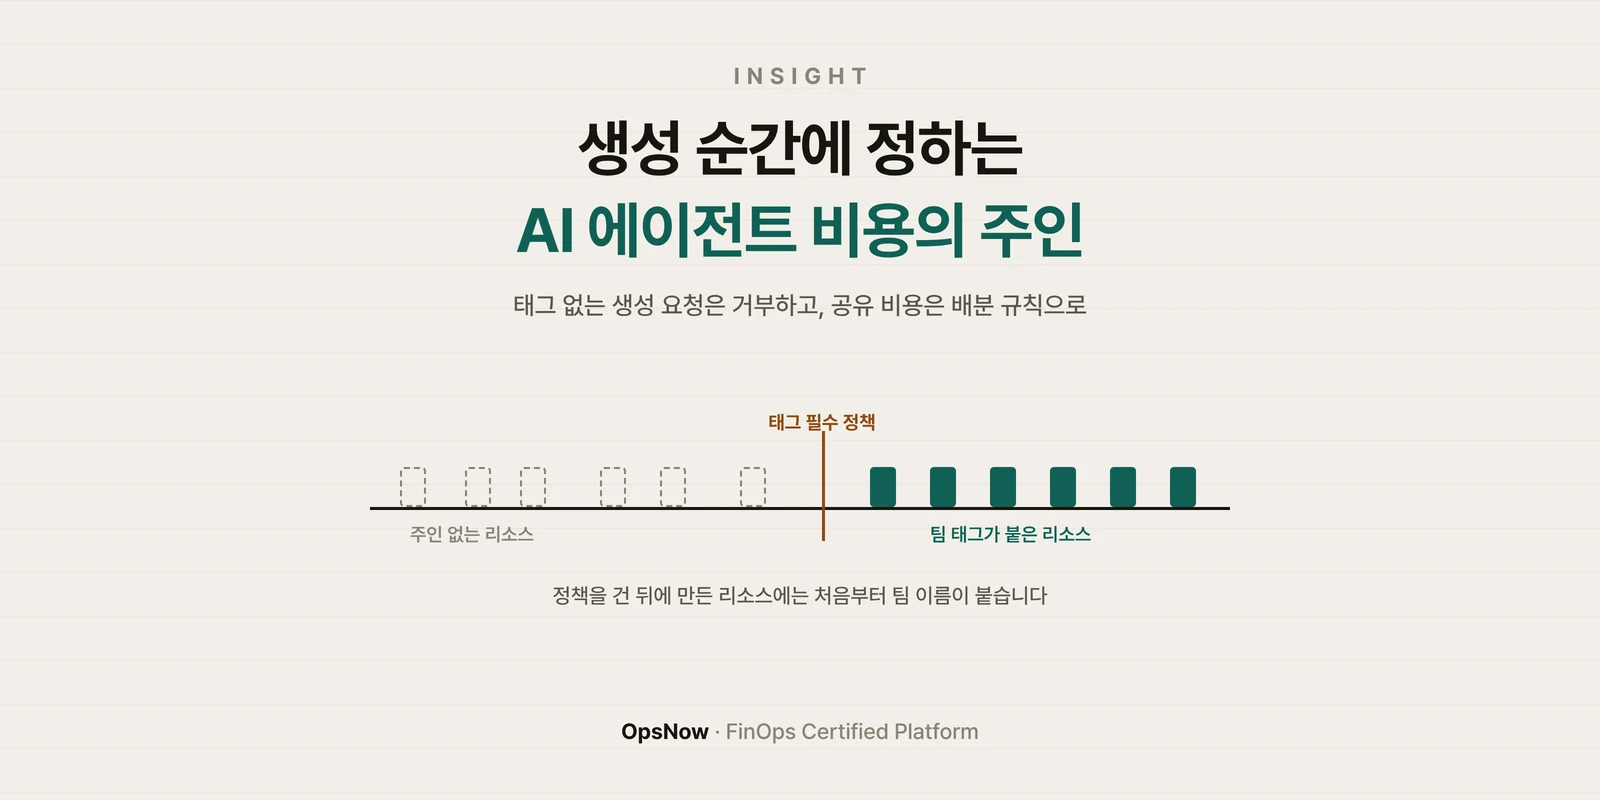
생성 순간에 정하는 AI 에이전트 비용의 주인 — 태그 필수 정책 이후 리소스에 팀 태그가 붙는 모습을 나타낸 배너
인사이트

AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

OpsNow 팀
2026-10-08

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.
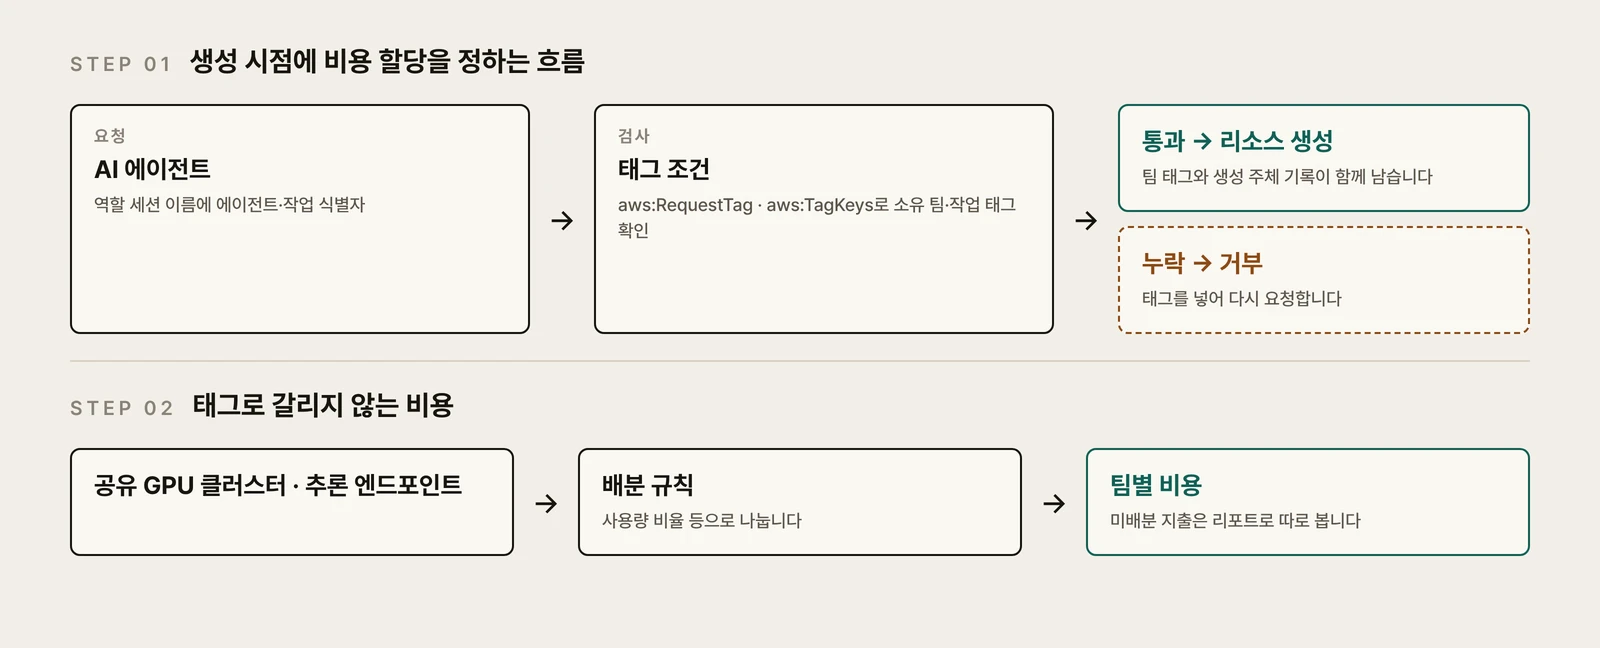
AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.

OpsNow와 함께, 지금 바로 시작하세요

생성 순간에 정하는 AI 에이전트 비용의 주인 — 태그 필수 정책 이후 리소스에 팀 태그가 붙는 모습을 나타낸 배너
인사이트

AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

OpsNow 팀
2026-10-08

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.

AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.

AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.

AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.

무료로 다운로드 받으세요
아래 정보를 제출하시고, 바로 필요한 파일을 받으세요
이름 *
회사 *
비즈니스 이메일 *
위 내용을 등록하시면 OpsNow가 백서 발송과 관련 문의 응대를 위해 이름·회사·이메일을 수집·이용하는 데 동의하시게 됩니다. 수집된 정보는 목적 달성 후 또는 동의 철회 시 지체 없이 파기하며, 동의를 거부하실 수 있으나 이 경우 자료를 받으실 수 없습니다.
개인정보 처리방침을 읽어주세요.
감사합니다
파일 다운로드가 완료되었습니다.
필수값을 모두 입력해주세요.
생성 순간에 정하는 AI 에이전트 비용의 주인 — 태그 필수 정책 이후 리소스에 팀 태그가 붙는 모습을 나타낸 배너

AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

OpsNow 팀
2026-10-08

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.

AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.
AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

OpsNow 팀
2026-10-08

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.

AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.

생성 순간에 정하는 AI 에이전트 비용의 주인 — 태그 필수 정책 이후 리소스에 팀 태그가 붙는 모습을 나타낸 배너
인사이트

AI 에이전트 비용 할당, 리소스를 만드는 순간에 정하기

OpsNow 팀
2026-10-08

■ 문제: AI 에이전트가 공용 IAM 역할 하나로 리소스를 만들면 청구서에는 역할 이름만 남고, 어느 팀의 어떤 작업이 쓴 비용인지는 비어 있습니다. AI 에이전트 비용 할당이 월말 추적 작업이 됩니다.

■ 해결: 비용을 어느 팀에 할당할지 사후에 찾지 말고 생성 조건에 넣습니다. 소유 태그가 없는 생성 요청은 거부하고, 생성 주체 기록을 켜 둡니다.

■ 효과: 에이전트 수가 늘어도 주인 없는 비용이 쌓이지 않고, 태그로 갈리지 않는 공유 비용만 배분 규칙으로 따로 다루면 됩니다.

월요일 아침 비용 리포트에 처음 보는 GPU 인스턴스 네 대가 올라와 있습니다. 생성자 칸에 찍힌 값은 AssumedRole 뒤에 붙은 역할 이름 agent-runner 하나. 이 역할을 쓰는 에이전트는 셋이고, 그 에이전트에게 일을 맡긴 팀은 둘입니다. 누구 비용일까요?

AI 에이전트 비용 할당이 어려워지는 이유

사람이 리소스를 만들 때는 흔적이 여럿 남습니다. 콘솔에 로그인한 계정, 요청 티켓, 메신저 대화. 비용 담당자는 이 흔적을 엮어 주인을 찾아 왔습니다.

에이전트는 다릅니다. 보통 서비스용 역할 하나를 받아 API를 직접 호출하고, 하루에도 수십 번 리소스를 만들고 지웁니다. 프롬프트를 입력한 사람이 누구인지는 클라우드 API 요청에 실리지 않습니다. 에이전트 코드가 태그를 붙이도록 짜여 있지 않으면 리소스에는 아무 표시도 남지 않습니다.

생성자 기록은 출발점입니다

AWS는 aws:createdBy라는 AWS 생성 비용 할당 태그를 제공합니다. AWS Billing 문서에 따르면 관리 계정에서 이 태그를 활성화하면, 그 뒤에 만들어지는 리소스에 생성한 IAM 주체가 기록됩니다. 역할로 만든 경우 액세스 키와 역할 세션 이름이 함께 남습니다.

한계도 같은 문서에 적혀 있습니다. 활성화 이후에 생성된 리소스에만 붙고, 지원 리전과 서비스가 정해져 있으며, AWS 스스로 best-effort 방식이라고 밝힙니다. 무엇보다 에이전트 셋이 역할 하나를 같이 쓰면 세 에이전트의 리소스에 똑같은 값이 찍힙니다.

최소한 에이전트마다 역할 세션 이름에 에이전트와 작업 식별자를 넣어 두십시오. 그래야 생성자 기록이 사람 대신 단서 역할을 합니다.

태그 없는 생성 요청은 거부합니다

더 확실한 방법은 할당에 필요한 정보를 생성 조건으로 만드는 것입니다. AWS IAM 문서는 aws:RequestTag와 aws:TagKeys 조건 키로 요청에 어떤 태그 키와 값이 들어가야 하는지 통제할 수 있다고 설명합니다. 에이전트 역할 정책에 소유 팀·작업 태그를 필수로 걸면, 태그가 빠진 생성 요청은 권한 오류로 끝납니다.

FinOps Foundation의 Allocation 역량 정의도 같은 방향입니다. 가장 높은 Run 단계를 "소유자와 메타데이터 필드를 프로비저닝의 전제 조건으로 강제한다"는 모습으로 설명합니다.

사람에게는 이런 강제가 불편이지만, 에이전트에게는 조건 하나가 늘 뿐입니다. 거부 응답을 받으면 태그를 넣어 다시 요청하도록 도구 설명에 적어 두면 됩니다.

AI 에이전트의 리소스 생성 요청이 태그 조건 검사를 거쳐 생성되거나 거부되고, 공유 비용은 배분 규칙으로 나뉘는 흐름도
소유 태그가 있는 요청만 리소스가 되고, 태그로 갈리지 않는 공유 비용은 배분 규칙으로 나눕니다.

태그로 갈리지 않는 비용

여러 에이전트가 함께 쓰는 GPU 클러스터나 추론 엔드포인트는 태그 하나로 주인을 정할 수 없습니다. 이 몫은 사용량 비율 같은 배분 규칙으로 나눠야 합니다. 공통비를 나누는 방식은 공통비까지 100% 맞추는 비용 배분 글에서 다뤘습니다.

같은 Allocation 정의에는 배분 메타데이터로 나뉘지 않은 지출을 드러내는 리포트를 두는 일도 들어 있습니다. 에이전트 비용에서는 이 리포트가 정책이 새는 곳을 보여 줍니다. OpsNow FinOps의 Tag Manager는 여러 계정의 태그 상태를 한 화면에 모아 보여 주므로, 어느 계정에서 태그가 빠지는지 먼저 확인할 수 있습니다.

다시 월요일의 GPU 네 대로 돌아가 보겠습니다. 생성 요청에 팀 태그가 필수였다면 리포트에는 처음부터 팀 이름이 찍혀 있었을 것이고, 세션 이름에 작업 식별자가 있었다면 어느 에이전트가 왜 띄웠는지도 바로 보였을 겁니다.

▶ 지금 바로 OpsNow 무료 상담 신청하기

자주 묻는 질문(FAQ)

Q. AI 에이전트 비용 할당은 기존 태깅 정책과 무엇이 다릅니까?

리소스를 만드는 주체가 사람이 아니라는 점이 다릅니다. 사람이 남기던 티켓이나 대화 같은 흔적이 없으므로, 할당에 필요한 태그를 생성 요청 자체에 담아야 합니다.

Q. aws:createdBy만 켜면 충분합니까?

충분하지 않습니다. 활성화 이후 생성분에만 붙고 지원 리전이 정해져 있으며, 여러 에이전트가 같은 역할을 쓰면 값이 같아집니다. 태그 필수 정책과 함께 쓰는 편이 맞습니다.

Q. 태그를 강제하면 에이전트 작업이 실패하지 않습니까?

태그가 없으면 실패합니다. 그것이 목적입니다. 거부 시 필요한 태그를 넣어 다시 요청하도록 에이전트 도구 설명에 적어 두면 작업은 이어집니다.